Šifrování na maximum, klíč pod rohožkou
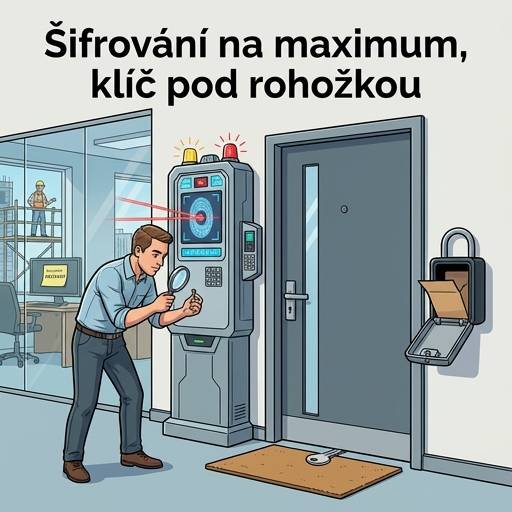
Levnou schránku na klíče otevřete kusem krabičky od cigaret. Spoustu zámků na dveřích zvládne sada planžet z Temu nebo AliExpressu. A stejně je všichni používáme a nikdo kvůli tomu nepanikaří.
V IT to často bývá obráceně. Někteří ajťáci si útočníka představují jako geniálního experta, který týdny hledá exotickou chybu, a proti němu pak stavějí opatření, která zdrží celou firmu. Řeší detaily, na které reálně nikdy nedojde.
Skutečné útoky většinou vypadají jinak. Útočník poskládá dohromady pár banálních slabin - heslo, které se používá i jinde, zapomenutý testovací server, neaktualizovaný plugin. AI mu dnes pomůže i se složitějšími věcmi, ale nejjednodušší cesta je pořád ta nejčastější.
Nulové riziko nebude nikdy. Na přechodu vás taky může přejet auto, a přes silnici přesto chodíte.
Přitom si klíče klidně dáváme pod rohožku. Firma řeší teoretický útok na šifrování a admin heslo má sdílené v tabulce, kterou vidí půl kanceláře. Na stavbě je to stejné: perfekcionisté ladí každý detail projektu a lidi na lešení chodí bez přilby, i když jde o život.
Bezpečnost proto začínám tím nejlevnějším a nejčastějším - přihlášení klíčem nebo s dvoufaktorem, aktualizace, zálohy, monitoring. Teprve když stojí základ, má smysl řešit detaily.
Jak si zabezpečit servery a účty od základu, bez drahých auditů a teorie, rozepisuju v newsletteru “Sám sobě ajťákem”. Chodí zhruba jednou měsíčně, žádné výplňové e-maily. martinkonicek.eu/newsletter/